“Win32/Injector.BLWX” troyanından ibarət olan yeni spam maliyyə sənədi şəklində məktublara əlavə olunur. Artıq Ukrayna və Böyük Britaniya istifadəçiləri bu virusdan ziyan çəkiblər.
“ICTnews” xəbər xidmətinin məlumatına əsasən, bu ziyanverici proqram təminatının xüsusiyyəti troyanın yerləşdiyi arxivdir. O, ilkin mərhələdə DOS və “Windows” üçün hazırlanmış paritet ARJ arxivatoru ilə yığılıb.
“Win32/Injector” ailəsinə aid olan troyanlar geniş funksionala malikdirlər və digər ziyanverici proqram təminatının quraşdırılması, şəxsi məlumatların oğurlanması, virusa yoluxmuş qurğuların botnetəbirləşdirilməsi, spamın yayılması və DDoS hücumların təşkili üçün istifadə edilirlər.
Türkiyənin müdafiə şirkəti "Aselsan"ın təsis edilməsinin 51-ci ildönümü münasibətilə keçirilən sınaq zamanı yüksək güclü elektromaqnit şüalanmasından (HPEM) istifadə edən "Ejderha" anti-dron müdafiə sistemi saniyələr ərzində 51 dronu zərərsizləşdirib. Bu barədə "Anadolu" agentliyi məlumat yayıb.
Sinqapur kibertəhlükəsizlik şirkəti CloudSEK-in araşdırmasına görə, Qazaxıstanla əlaqəli olduğu güman edilən bir qrup haker Tacikistanın milli təhlükəsizliyi ilə bağlı 2000-dən çox sənədi oğurlamaq üçün süni intellektdən (Sİ) istifadə edib.
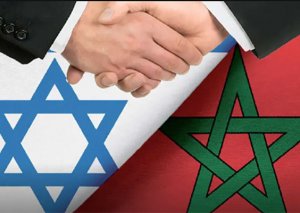
Mərakeş və İsrail ikitərəfli hərbi əməkdaşlığı, o cümlədən avadanlıqların tədarükü və texnologiya mübadiləsi, məxfi məlumatların qorunması, kibertəhlükəsizlik və hərbi təlim kimi sahələrdə gücləndirməyə çalışırlar.
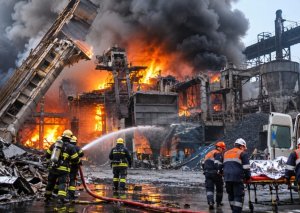
Türkiyənin İzmir vilayətində yerləşən HABAŞ Dəmir-Polad Zavodunda güclü partlayış baş verib. Hadisə nəticəsində ölənlərin sayı 6 nəfərə yüksəlib, 13 nəfər yaralanıb.